现象:隧道已连接,个别网站空白或一直转圈
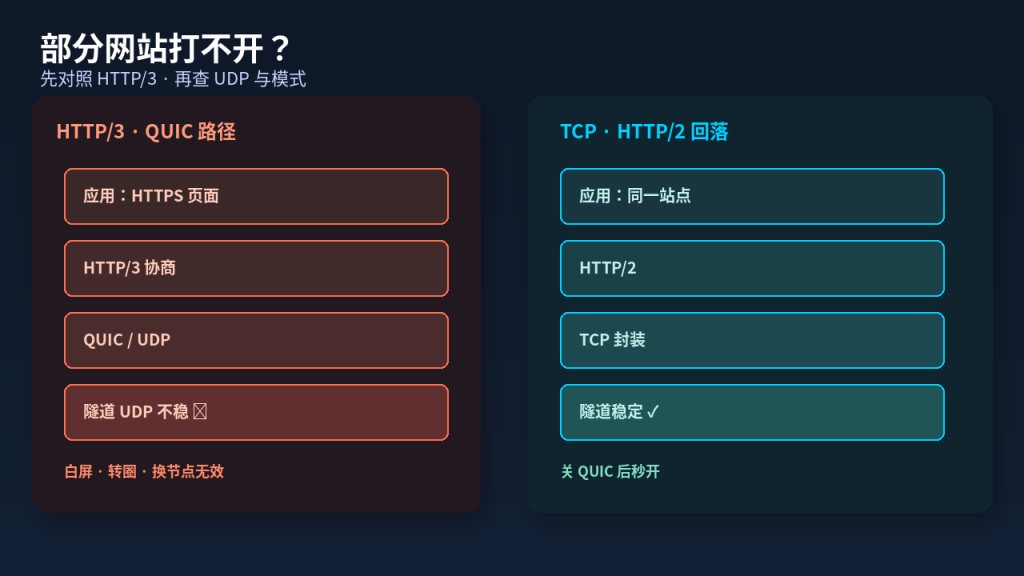
使用快喵VPN(快喵加速器 / VPN Cat Master)时,有一类问题特别折腾:客户端状态明确显示已连接,延迟数字也在跳动,多数网站正常,偏偏某几个站点一直转圈、白屏,或只加载出框架没有正文。换节点常常无效,重装客户端也未必有用——因为根因往往不在「有没有连上」,而在 HTTP/3 与 QUIC 协议路径 与当前隧道、浏览器开关、UDP 通路不匹配。
HTTP/3 跑在 QUIC 之上,底层用 UDP。很多站点与 CDN 已默认尝试 HTTP/3。浏览器一旦协商成功,后续请求可能持续走 QUIC。若隧道对 UDP 支持不完整、中间网络干扰 UDP、或客户端连接模式更偏向 TCP 封装,就会出现「直连偶发正常、开隧道必挂」或「只有个别站挂」的割裂现象。
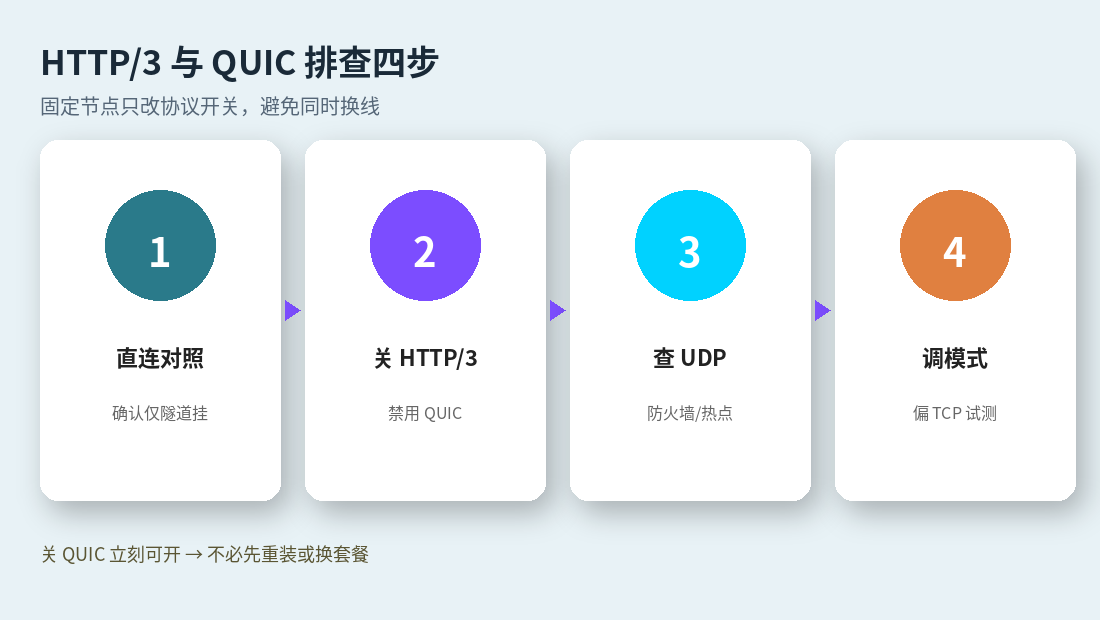
本文按软件内可操作的顺序排查:先对照直连与隧道,再关浏览器 HTTP/3 做试测,接着检查 UDP 与连接模式,最后给出对照表与预防建议。全程在 Windows 本机与浏览器设置内完成。
快速自检:五分钟分清「站点问题」还是「协议路径问题」
- 断开快喵VPN,用同一浏览器访问异常站点。若直连也打不开,优先怀疑站点本身、本地 DNS 或广告拦截,而不是隧道。
- 保持断开,换另一浏览器(例如平时用 Chrome,改用 Edge 干净配置)再测。若仅一个浏览器异常,重点查该浏览器的协议实验项与扩展。
- 重新连接客户端,固定一个延迟稳定的节点,再次访问。若「仅隧道开启时失败」,进入 HTTP/3 / QUIC 专项。
- 在失败当下,打开浏览器开发者工具的网络面板,看失败请求的协议列是
h3/http/3还是h2/http/1.1。若失败请求大量落在 h3,优先试关 HTTP/3。
记录时写清:站点域名特征(不必写完整网址到笔记外传)、节点名、客户端模式、浏览器版本。不要同时换节点又改协议开关。
为什么 HTTP/3 会在隧道下更容易露馅
简要理解即可,方便你判断该动哪一层:
- HTTP/2 及更早版本主要跑在 TCP 上;多数 VPN 隧道对 TCP 流量封装更成熟。
- HTTP/3 / QUIC 用 UDP,对丢包、NAT 超时、中间设备「UDP 限速或拦截」更敏感。
- 浏览器有 自动回落 机制,但不总是立刻回落;有时会先卡住再超时,体感就是转圈。
- 部分 CDN 对同一站点按地区、按网络路径决定是否推 HTTP/3 Alt-Svc;所以「换节点后偶发恢复」不一定是节点好坏,而是路径是否放行 UDP/QUIC。
快喵加速器负责把你的流量送进隧道;浏览器负责和站点协商用哪种协议。两边都「按默认工作」时,一旦中间 UDP 不干净,就会只打个别站。
第一步:浏览器侧关闭 HTTP/3 做对照试测
Chrome 与 Edge 都提供实验项或标志页来控制 QUIC。你的版本界面可能略有差异,原则相同:
- 在地址栏打开浏览器的实验/标志页面,搜索
QUIC或HTTP/3相关项。 - 将 Experimental QUIC protocol(或同等含义项)设为 Disabled。
- 按提示 重新启动浏览器(必须重启,否则标志不生效)。
- 保持快喵VPN 已连接,再访问原先打不开的站点。
判断:
- 关掉 QUIC 后立刻可打开:高度指向 HTTP/3 路径问题。可暂时维持关闭,或回头优化 UDP / 连接模式后再重新启用。
- 关掉后仍打不开:继续查 DNS、分流规则、扩展拦截、证书,而不是反复折腾 QUIC 开关。
Edge 基于 Chromium,步骤类似。若你用多配置文件,每个配置的标志可能独立,请在实际出问题的配置里改。
试测期建议同时关掉激进的广告拦截,避免「拦脚本」与「协议失败」混在一起。确认协议因素后,再按需打开拦截扩展。
第二步:核对 UDP 通路是否被干扰
在 Windows 上,UDP 可能被安全软件、防火墙规则、或上层网络策略影响。排查建议:
- 确认客户端连接模式:若存在「优先 UDP / 优先 TCP / 自动」之类选项,先切到更偏 TCP 或稳定模式做对照(名称以客户端实际菜单为准)。若切 TCP 后问题站恢复,说明 UDP 路径不稳。
- 本机防火墙:检查是否有规则对快喵VPN 主程序、虚拟网卡相关进程的入站/出站 UDP 做了拦截。临时为客户端放行(专用与公用网络配置文件都看一眼)。
- 安全套件的「网络保护 / 流量检测」:部分软件会深度检查 UDP,导致 QUIC 握手失败。可对客户端进程加入信任列表后重测。
- 上游网络质量:用手机热点做一次对照。若仅家庭宽带下失败、热点下正常,问题在上游对 UDP 的管制或质量,而不是账号。
不要一上来重装系统。先「模式切换 + 防火墙放行 + 换上游对照」三板斧,通常能定位。
第三步:客户端分流与「仅部分站失败」的关系
规则分流下,有的域名走隧道,有的直连。若失败站被分到隧道,而该隧道 UDP 不稳,就会表现为「只有这几个站不行」。
建议操作:
- 把问题站临时加入「直连列表」测一次:若直连立刻好,说明站点可达,问题在隧道路径或协议。
- 再把问题站改回「走隧道」,同时关闭浏览器 QUIC:若也立刻好,则锁定为隧道下的 HTTP/3 问题。
- 检查是否有「绕过局域网」「DNS 远程解析」等选项影响解析结果;解析到不同 CDN 入口时,有的入口强制 HTTP/3,有的不强。
VPN Cat Master 的分流界面以你当前版本为准。原则是:用直连/隧道二分,用开关 QUIC 二分,两次二分就能把锅从「节点」上摘掉或坐实。
第四步:开发者工具里读懂协议列
打开网络面板后:
- 看文档主请求与后续静态资源的 Protocol 列。
- 若失败项显示
h3,成功对照(关 QUIC 后)变为h2,结论就很清楚。 - 若一直是
h2仍失败,别在 HTTP/3 上死磕,转查状态码、证书、CORS、扩展拦截。 - 注意 Service Worker 缓存:有时你看到的是旧失败。可在应用面板注销 Service Worker 或硬刷新后再采信。
把一次失败 HAR 留在本地(不要对外传播含 Cookie 的导出)便于自己对比前后。
现象对照表
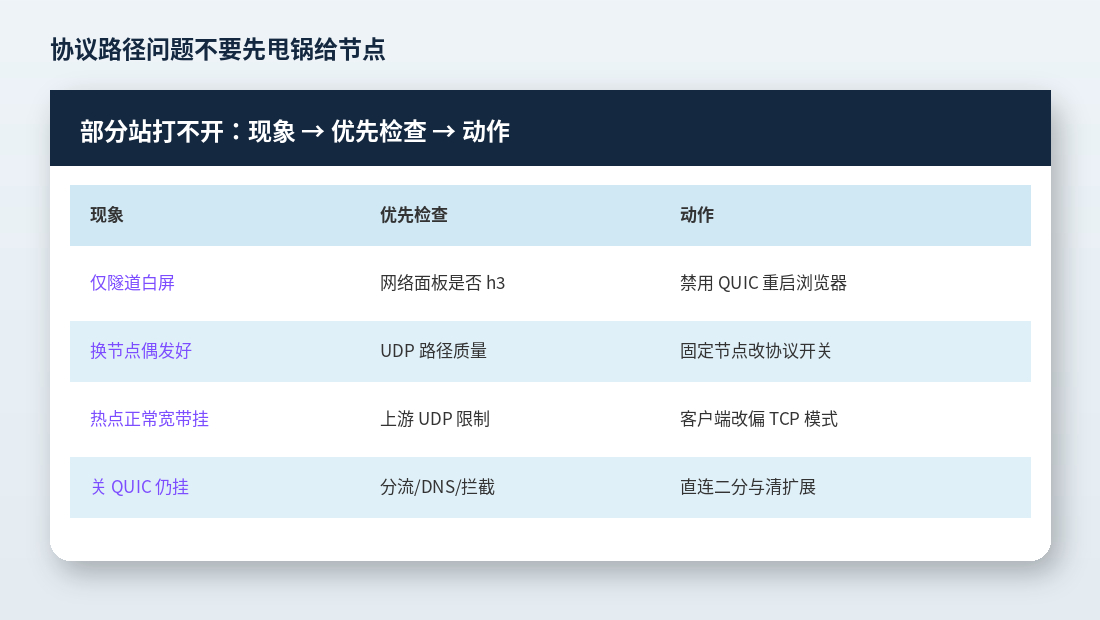
- 仅隧道开时白屏,直连正常;关 QUIC 后隧道也正常:优先维持关 QUIC,或改客户端偏 TCP 模式,再考虑重新启用 QUIC。
- 换节点偶尔好偶尔坏:更像路径 UDP 质量抖动,而不是「某个国家线路神秘失效」。固定节点改协议开关验证。
- 手机热点正常、宽带不行:查宽带侧 UDP 限制或路由器 QoS;客户端可改 TCP 模式过渡。
- 所有站都慢但都能开:更像带宽或节点拥塞,不是本文重点;回到延迟与节点健康排查。
- 证书错误伴随 h3 失败:少数中间盒对 UDP 乱回包;关 QUIC 或换模式通常一并消失。
- 关 QUIC 无效:查分流、DNS、广告拦截、系统代理叠开(可与扩展冲突文对照)。
分步深挖:Alt-Svc 与缓存黏连
站点可通过 Alt-Svc 声明「下次请用 h3」。浏览器会记住一段时间。于是出现:
- 你已关隧道,浏览器仍尝试 h3,在差网络下失败;
- 或你改了客户端模式,浏览器仍优先 h3。
处理:
- 关闭 QUIC 实验项并重启浏览器(最干净)。
- 清除该站点的缓存与网站设置(在浏览器站点设置里重置权限与数据)。
- 再测时先直连打开一次,再开隧道,观察协议列是否还黏在 h3。
这能解释「昨天好好的今天突然个别站挂」——不一定是客户端更新,也可能是站点刚启用 HTTP/3 推送。
预防与日常习惯
- 遇到「个别站 + 仅隧道」组合,先关 QUIC 试测,再决定是否换节点。
- 客户端若提供连接模式,出差网络、酒店网络、校园网等 UDP 不友好环境,可预设偏 TCP 的配置档(仅软件内切换)。
- 浏览器大版本更新后,实验项可能被重置为启用,记得复检。
- 不要同时开「浏览器 VPN 扩展」与客户端全球加速,协议路径会更难读。
- 重要办公站点可在分流里固定策略,避免今天走隧道明天直连导致表现跳动。
- 定期看一次失败站的协议列,形成肌肉记忆:见 h3 先对照,不先甩锅给套餐。
快喵VPN 的价值是稳定把需要加速的流量送出去;浏览器协议是另一层优化。两者配合得当,个别站白屏可以很快收敛。
收尾清单
- 直连 / 隧道对照 → 确认是「仅隧道失败」。
- 关闭浏览器 QUIC / HTTP/3 并重启 → 再测问题站。
- 客户端改偏 TCP 或稳定模式 → 查防火墙与安全软件对 UDP 的干扰。
- 分流二分(问题站直连 vs 隧道)→ 读网络面板协议列确认。
- 清理站点 Alt-Svc 黏连缓存 → 需要时再重新启用 QUIC。
按此顺序,多数「连上了但部分网站打不开」可以在不重装系统的前提下,于软件内恢复可访问。把每一次对照的结论记下,下次同类现象就能从第二步甚至第三步开始,节省排查时间。
实战案例:同一 CDN,路径不同结果不同
假设你访问的是同一品牌站点的静态资源与接口。直连时网络面板显示部分资源已是 h3,但耗时尚可;开启快喵加速器并走某条线路后,主文档卡在 pending,直到超时。此时若立刻换三条节点,可能碰巧一条「看起来好了」,那条往往是 UDP 更干净或 CDN 没有强推 HTTP/3 的入口,并不代表另外两条节点「坏了」。
正确做法是:固定一条节点,只改浏览器 QUIC 开关。若禁用后主文档以 h2 秒开,即可向自己证明:账号、套餐、登录态都不是矛盾焦点,协议路径才是。然后再决定长期策略——出差网络长期关 QUIC,或在客户端选用更稳的封装模式,而不是把「换节点」当成日常宗教仪式。
再补一个对照:把该站点在分流里改为直连,隧道仍连接(其他流量继续走加速)。若直连域名恢复、隧道域名失败,更能说明失败与「是否进入隧道的那一跳」绑定。办公场景里,可以把少数对 HTTP/3 敏感的域名固定直连,其余继续走快喵VPN,兼顾速度与可达。
Windows 上还可做的轻量核验
在不引入第三方抓包工具的前提下,你可以:
- 用系统自带的资源监视器看连接类型:浏览器进程在失败瞬间是否出现大量 UDP 远端地址抖动。
- 在客户端日志或状态页(若有)查看当前会话是否标记为 UDP/TCP;与浏览器协议列对照。
- 暂时关闭系统的「自动代理脚本」与多余扩展,避免 QUIC 失败被错误归因到叠开冲突。
- 确认系统时间正确:证书与 QUIC 握手对时间敏感,时间漂移会导致莫名失败,看起来像协议问题。
若公司电脑装了统一安全管理客户端,可能对 UDP 做审计。把快喵VPN 主程序加入其放行列表后重测,常比重装浏览器更快见效。
何时该怀疑 DNS 而不是 HTTP/3
协议排查有时会「假阳性」。若关 QUIC 后仍只有个别站失败,检查:
- 客户端是否启用了远程 DNS;解析结果是否指向与直连不同的 CDN 节点。
- 是否有「安全 DNS / DoH」在浏览器里强制开启,与隧道内 DNS 策略打架。
- 分流规则是否把 DNS 查询与网页请求拆到不同出口,导致 cookie 域或地域内容不一致。
判断技巧:看失败请求的最终 IP 归属是否在关隧道前后剧烈变化;若 IP 都变了,先统一 DNS 策略,再谈 HTTP/3。快喵加速器与浏览器各自都可能改 DNS,同屏只留一层决策更清晰。
长期配置建议(软件内)
为降低复发,可以在客户端与浏览器两侧做「稳态配置」:
- 为不稳定网络环境保存一套「偏 TCP / 稳妥」的客户端配置,一键切换。
- 浏览器实验项里对 QUIC 的选择做成团队或个人备忘(仅写在你自己的备忘录),大版本更新后复查。
- 对必须走隧道且对时延敏感的站点,优先保证节点延迟与丢包,而不是迷信 HTTP/3 一定更快;在差网环境下 HTTP/2 over TCP 往往更可预期。
- 避免安装第二个会强制代理的浏览器扩展,否则网络面板的协议列会更难解读。
- 定期用「直连基线 → 开隧道 → 关 QUIC」三步做体检,三分钟内能发现回归。
VPN Cat Master 解决的是出口与加密通道;站点用不用 HTTP/3 是站点与浏览器的协商。你能控制的是:隧道是否稳定承载 UDP,以及协商失败时能否快速回落。把这两点掌握住,「部分网站打不开」就从玄学变成清单题。
最后提醒:排查过程中不要在正文或笔记里粘贴完整带参数的登录链接,也不要分享含 Cookie 的抓包文件。软件内对照足够定位时,就不要升级到更重的抓包手段,以免引入新的权限与隐私风险。
准备试用快喵VPN?
立即下载