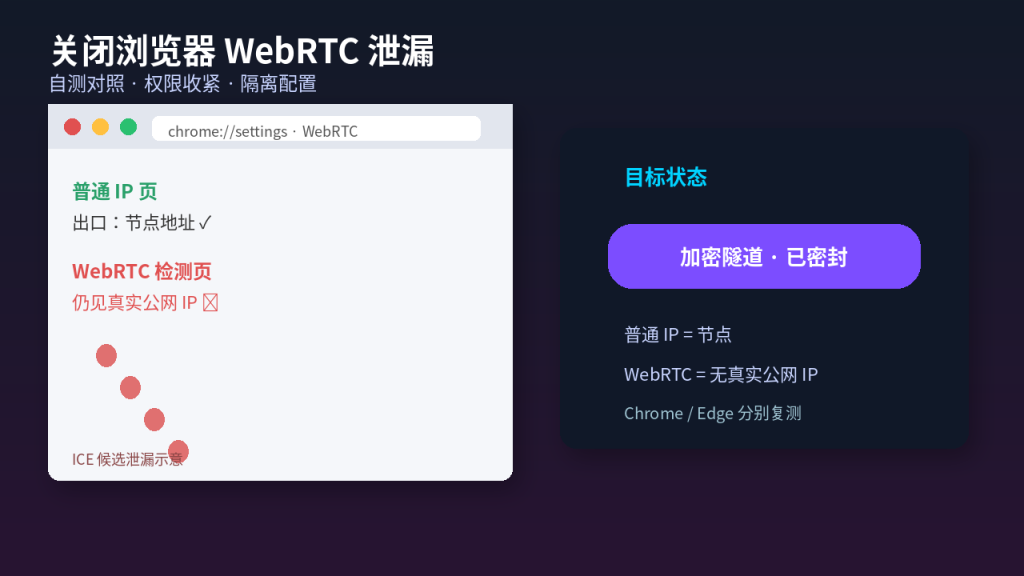
很多人以为「开了快喵VPN(也叫快喵加速器、VPN Cat Master)就等于浏览器里所有出口都干净了」。现实里更常见的是:隧道已连接,IP 检测页也显示走了节点,可某个网页的摄像头预览、在线会议、网页通话或「查看我的真实 IP」类页面,仍然能摸到你本机真实地址。罪魁祸首往往不是客户端没连上,而是浏览器的 WebRTC。WebRTC 会为实时音视频建立直连通道,过程中可能绕过系统代理/隧道,把本地网卡地址或公网真实 IP 暴露给对端。本文只谈 Windows 上 Chrome / Edge 的自测与关闭思路:怎么确认泄漏、怎么用浏览器设置与扩展策略收紧、和快喵分流模式怎么配合,以及哪些场景不能一刀切关掉。全程不编造客户端内部隐藏菜单名,统一用「设置里与分流/例外相关的选项」这类通用说法。
WebRTC 泄漏到底是什么
先分清三层出口,避免把不同问题搅在一起:
- 系统默认路由:没开加速时,所有流量走普通网卡。
- 隧道出口:快喵连接成功后,按策略把指定流量送进加密通道。
- 浏览器 WebRTC 候选地址:网页调用
getUserMedia、建立 RTCPeerConnection 时,浏览器会收集 ICE 候选(本地局域网地址、反射地址、中继地址)。若策略宽松,页面脚本就能读到你不想暴露的地址。
所以会出现一种「割裂感」:普通网页的出口 IP 已经是节点 IP,但 WebRTC 检测页仍显示家里宽带真实 IP。这不是玄学,是两条路径。站内另有「DNS 泄漏」「IP/DNS 自测」类文章;本文只盯 WebRTC 这一条。
和「DNS 泄漏」「分流没命中」的边界
- DNS 泄漏:解析请求没走预期解析器,结果域名解析暴露网络位置。表现是 IP 页正常、解析异常。
- 分流没命中:智能分流把浏览器放进了直连名单,普通页面本身就没进隧道。表现是连 IP 检测页都显示真实 IP。
- WebRTC 泄漏:普通页面 IP 已是节点,但 WebRTC 专项检测仍见真实 IP 或局域网段。
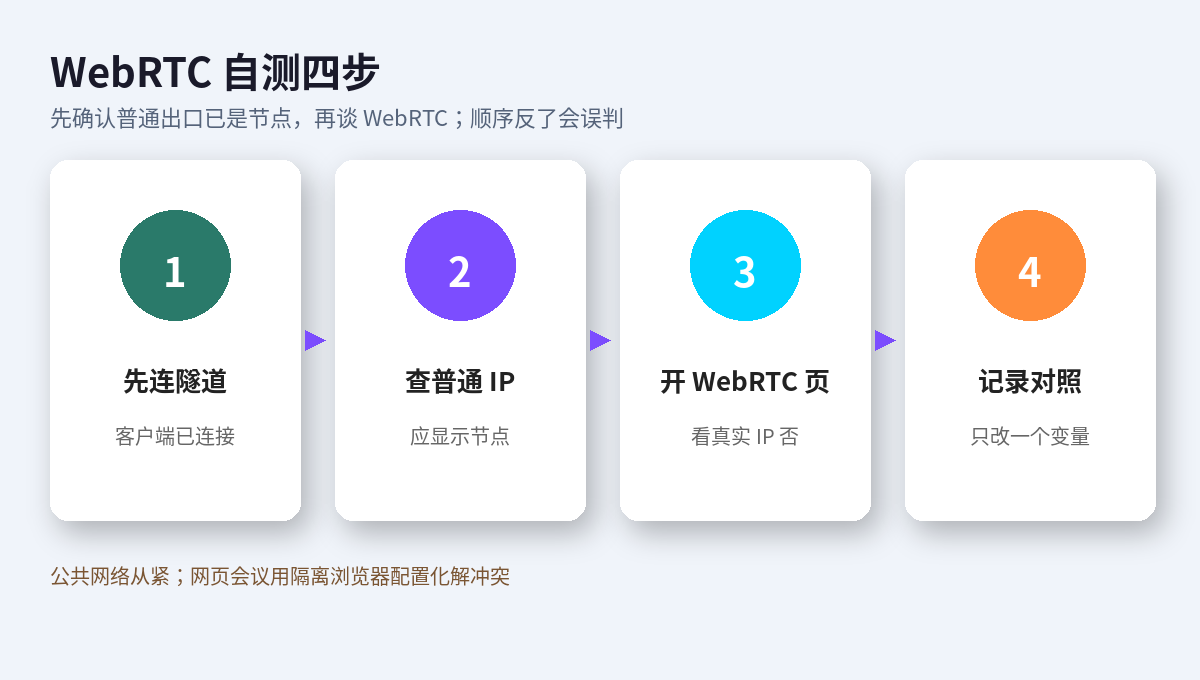
排查顺序建议:先确认客户端已连接且 IP 检测页走节点 → 再开 WebRTC 检测页 → 最后才动浏览器开关。不要一上来就乱装扩展。
什么时候必须重视,什么时候可以宽松
强烈建议收紧的场景
- 公共 Wi‑Fi、酒店、机场:本地网段与真实出口都不该随便暴露给陌生网页。
- 临时登录敏感账号、处理支付相关网页:宁可关掉网页通话能力,也少给探测脚本可乘之机。
- 你明确要做「出口一致性」自测:例如同时打开 IP 页与 WebRTC 页,要求两边结论一致。
可以相对宽松的场景
- 经常用浏览器开网页会议、网页版语音:完全禁用 WebRTC 可能导致麦克风/摄像头预览或通话失败。
- 只在家用可信网络、且不访问陌生「查 IP」页:风险面更小,但仍建议至少会做自测。
原则:对外不安全的网络,优先收紧;对内强依赖网页通话,再按站点放开。不要把「关掉 WebRTC」理解成加速变快——它主要管隐私边界,不负责提速。
Windows 上自测:十分钟对照实验
下面这套对照只改一个变量,结论才站得住。
准备
- 打开快喵VPN,连接到一条稳定线路,状态显示已连接。
- 用同一浏览器开一个普通「查看出口 IP」页,确认显示的是节点侧地址(与未连接时不同)。
- 另开一个专门的 WebRTC 泄漏检测页(任意你信任的检测工具即可;本文不放外部地址,你可自行搜索「WebRTC leak test」)。
- 记录四列:时间、是否已连接快喵、普通 IP 页结果、WebRTC 页是否出现真实公网 IP 或
192.168./10.等局域网候选。
判定
- 普通 IP = 节点,WebRTC 无真实公网 IP:当前组合较干净。
- 普通 IP = 节点,WebRTC 仍见真实公网 IP:典型 WebRTC 泄漏,继续往下改浏览器。
- 普通 IP 就是真实 IP:先别怪 WebRTC,回到连接状态、分流模式、是否仅代理部分应用。
- WebRTC 只出现局域网地址、没有真实公网 IP:隐私风险低于公网泄漏,但对局域网拓扑仍有暴露;是否接受取决于你的威胁模型。
建议把结果记在备忘录里三行就够,换浏览器配置后三十秒复测。
Chrome 上如何收紧 WebRTC(通用做法)
Chrome 没有一个对所有用户都永远不变的「一键永久关闭」官方大按钮,版本之间入口文案也可能微调。请以你屏幕实际文字为准,按「从弱到强」尝试。
方法一:站点权限里限制摄像头/麦克风(治标也有用)
很多 WebRTC 流程会先要媒体权限。对不信任的站点:
- 打开该站点,点击地址栏左侧的站点控件(锁形/信息图标)。
- 将摄像头、麦克风设为「阻止」。
- 刷新后再跑 WebRTC 检测。部分探测脚本会因拿不到媒体设备而收敛;这不是完整关闭 WebRTC,但能降低「陌生页一打开就采集」的概率。
方法二:隐私与安全 → 网站设置 → 额外内容(若可见)
在 设置 → 隐私和安全 → 网站设置 里查找与「不安全内容」「蓝牙」「串行端口」并列的高级项;部分版本会提供与本地网络访问、设备发现相关的控制。若你看到明确写着限制本地网络访问或类似含义的开关,对不可信站点选「阻止」。找不到也不要硬编菜单——转到方法三。
方法三:用策略型扩展或企业策略(进阶)
对个人用户,常见做法是安装信誉良好、专门管理 WebRTC 行为的扩展,把策略设为「禁用非代理 UDP」或「仅通过代理使用」。注意:
- 只从浏览器官方扩展商店安装,看近期评价与权限范围。
- 扩展权限过大(能读所有网页数据)时,要权衡「防泄漏」与「扩展本身的信任」。
- 装完必须立刻复测 WebRTC 页;装了却不测,等于没做。
企业环境若由 IT 下发 Chrome 策略,可能直接限制 WebRTC IP 处理策略;家用电脑没有策略时,不要去改注册表碰运气,除非你明确知道回滚步骤。
方法四:换一台「隔离配置」的浏览器配置文件
若你既要日常网页会议,又要高隐私浏览:
- 在 Chrome 创建第二个用户配置(头像 → 添加)。
- 高隐私配置里收紧 WebRTC、少装扩展、默认阻止媒体权限。
- 开会用日常配置,敏感浏览用隔离配置。比「一个配置里反复开关」更稳。
Edge 上如何收紧(与 Chrome 同源但文案不同)
Edge 基于 Chromium,WebRTC 行为高度相似,菜单中文常写成「隐私、搜索和服务」「Cookie 和网站权限」等。
推荐路径
- 打开
设置 → Cookie 和网站权限,逐项检查摄像头、麦克风、对不信任站点设为阻止。 - 在
隐私、搜索和服务里打开「跟踪防护」较高档位(平衡/严格)。它不直接等于关闭 WebRTC,但能减少第三方脚本探测面。 - 同样可用官方商店中的 WebRTC 控制扩展,装完复测。
- 若你用 Edge 工作区或多配置文件,把「会议用」与「隐私用」分开,避免一个策略打天下。
Edge 用户常踩的坑:公司账号登录的 Edge 被策略锁定,你改了个人设置却被策略覆盖。若设置项灰掉,先问设备管理员,而不是反复重装快喵。
和快喵VPN 怎么配合才不互相拆台
全局模式 vs 智能分流
- 全局模式:浏览器流量更倾向整体进隧道,WebRTC 仍可能另开候选通道,所以「全局 ≠ 自动无 WebRTC 泄漏」。
- 智能分流:若检测页或会议页被分到直连,你会先看到普通 IP 就不对,应先调分流再谈 WebRTC。
建议:做 WebRTC 专项测试时,临时用更干净的模式(例如全局或确保浏览器进隧道),测完再改回日常分流,避免把分流问题误判成 WebRTC。
断网保护与 WebRTC
断网保护管的是「隧道断了还许不许走普通出口」,不管浏览器内部 ICE。隧道正常时 WebRTC 仍可能漏;隧道断开时,即便 WebRTC 想直连,也可能被保护策略一起掐掉——表现为会议页突然没网。排会议室故障时,先分清是保护误伤还是 WebRTC 被你关死。
不要用「重装客户端」治疗浏览器泄漏
WebRTC 在浏览器进程里。重装快喵、换节点、清客户端缓存,通常改变不了 Chrome/Edge 的 ICE 策略。方向反了只会浪费时间。
常见误判与排障表(写成步骤)
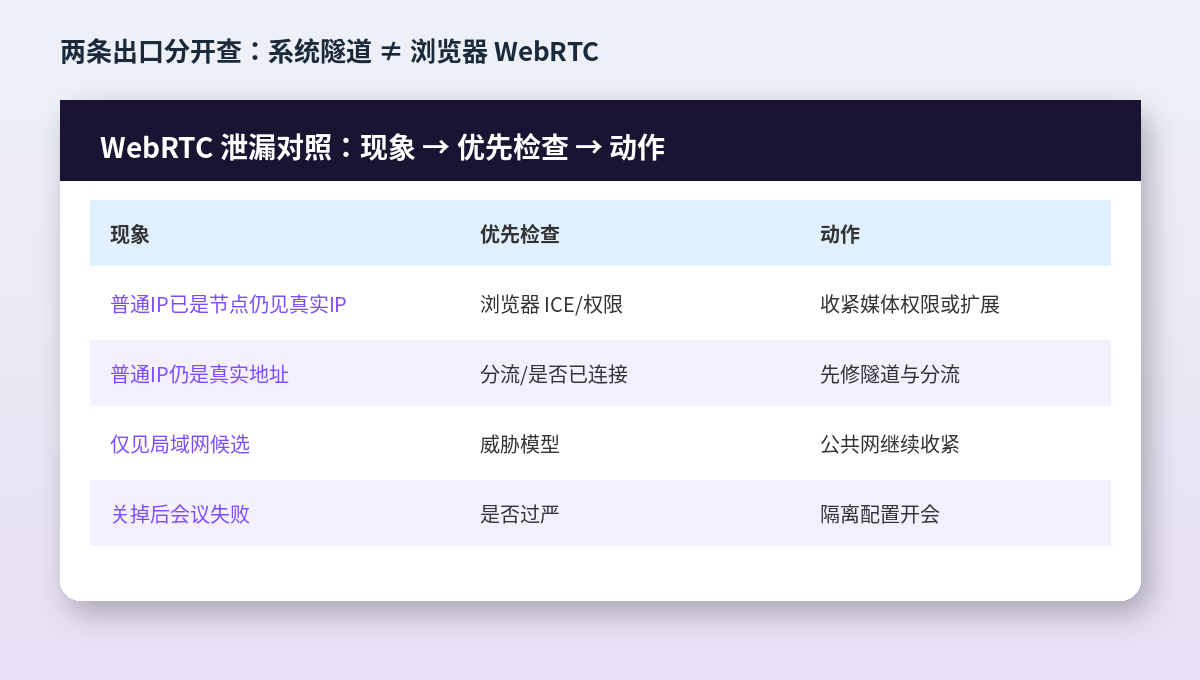
现象 A:检测页仍显示真实公网 IP
- 确认快喵仍为已连接,刷新普通 IP 页。
- 换一个干净的浏览器配置文件复测,排除旧扩展干扰。
- 阻止该检测站的摄像头/麦克风后重测。
- 再考虑 WebRTC 控制扩展或更高跟踪防护。
- 若仅某一站点泄漏、其他正常,对该站点单独阻止媒体与本地网络相关权限。
现象 B:关掉 WebRTC 后网页会议失败
- 这是预期代价。开会前在会议站点允许摄像头/麦克风。
- 或使用独立「会议配置文件」,不要与高隐私配置混用。
- 优先用桌面会议客户端(若业务允许),减少浏览器 WebRTC 依赖。
现象 C:只泄漏局域网地址
- 评估你是否在意拓扑暴露(家庭摄像头网段、公司内网段)。
- 公共网络建议继续收紧;家庭可信网可记录现状、不必过度恐慌。
- 路由器若开启 AP 隔离,能降低旁路设备互扫,但这是网络层措施,不能替代浏览器策略。
现象 D:公司电脑改不了
- 看设置是否灰显、是否提示由组织管理。
- 把自测截图与需求发给 IT,而不是私自破解策略。
- 个人敏感浏览改用自备设备上的隔离配置(遵守公司规定)。
推荐的日常策略组合
- 差旅公共网:快喵连接 + 浏览器高隐私配置 + 媒体权限默认询问/阻止 + 出发前做一次 WebRTC 复测。
- 日常家用:主配置可保留会议能力;另留一个收紧配置处理敏感浏览。
- 每次大改浏览器(重装、清配置、换扩展)后:十分钟对照重做一遍,把结果覆写备忘录。
- 教家人时:用「普通 IP 页 vs WebRTC 页」两张图对比,比空讲概念有效。
开启与关闭前的检查清单
- 我是否已确认普通出口 IP 走的是节点,而不是把分流问题误当成 WebRTC?
- 我是否接受「收紧后部分网页通话不可用」的代价?
- 我是否只从官方商店装扩展,并限制了扩展权限?
- 我是否在改完后立刻复测,而不是凭感觉?
- 我是否把会议场景与高隐私场景分成两个浏览器配置?
仍然搞不定时
若你已完成「连接确认 → 普通 IP → WebRTC 页 → 权限/扩展/配置文件」全流程,结果仍不稳定,把下面信息整理后发到 [email protected](不要附带账号密码):
- Windows 版本与浏览器名称/大版本号
- 快喵连接状态与当时使用的模式(全局/智能等,按你界面实际文案)
- 普通 IP 与 WebRTC 检测的结论(可打码中间几位)
- 是否安装了 WebRTC 相关扩展、跟踪防护档位
支持侧可以帮你判断是客户端分流问题还是纯浏览器侧问题,避免来回重装。
小结:把 WebRTC 当成「第三条出口」
快喵VPN 负责系统策略下的隧道出口;浏览器 WebRTC 是另一条可能直连的通道。把它们当成两条独立检查项,你的隐私结论才会扎实。养成「连上 → 看普通 IP → 看 WebRTC → 再改设置」的顺序,比收藏一百条传闻都管用。公共网络从紧,会议需求用隔离配置化解冲突——这就是 Windows 上可长期执行的做法。
准备试用快喵VPN?
立即下载